बार्सिलोना, 17 सितंबर 2026। द वॉल्ट, स्विट्ज़रलैंड और यूरोपीय संघ में विनियमित संस्थागत डिजिटल परिसंपत्ति अभिरक्षा मंच, ने अपनी मल्टी-पार्टी कंप्यूटेशन (एमपीसी) लाइब्रेरी लॉन्च की है। यह क्रिप्टोग्राफ़ी ऐसी है जो अलग-अलग पक्षों को हस्ताक्षर कुंजी के हिस्से अपने पास रखने देती है, ताकि किसी भी डिवाइस या सर्वर पर पूरी निजी कुंजी कभी मौजूद न हो। यह लॉन्च ब्लॉकचेन सुरक्षा फ़र्म हैलबॉर्न द्वारा किए गए स्वतंत्र सुरक्षा ऑडिट के बाद हुआ है। फ़र्म ने इस सप्ताह की शुरुआत में अपनी अंतिम रिपोर्ट जारी करते हुए पुष्टि की कि सामने आई सभी कमियों को दूर कर उनका सत्यापन कर लिया गया है।
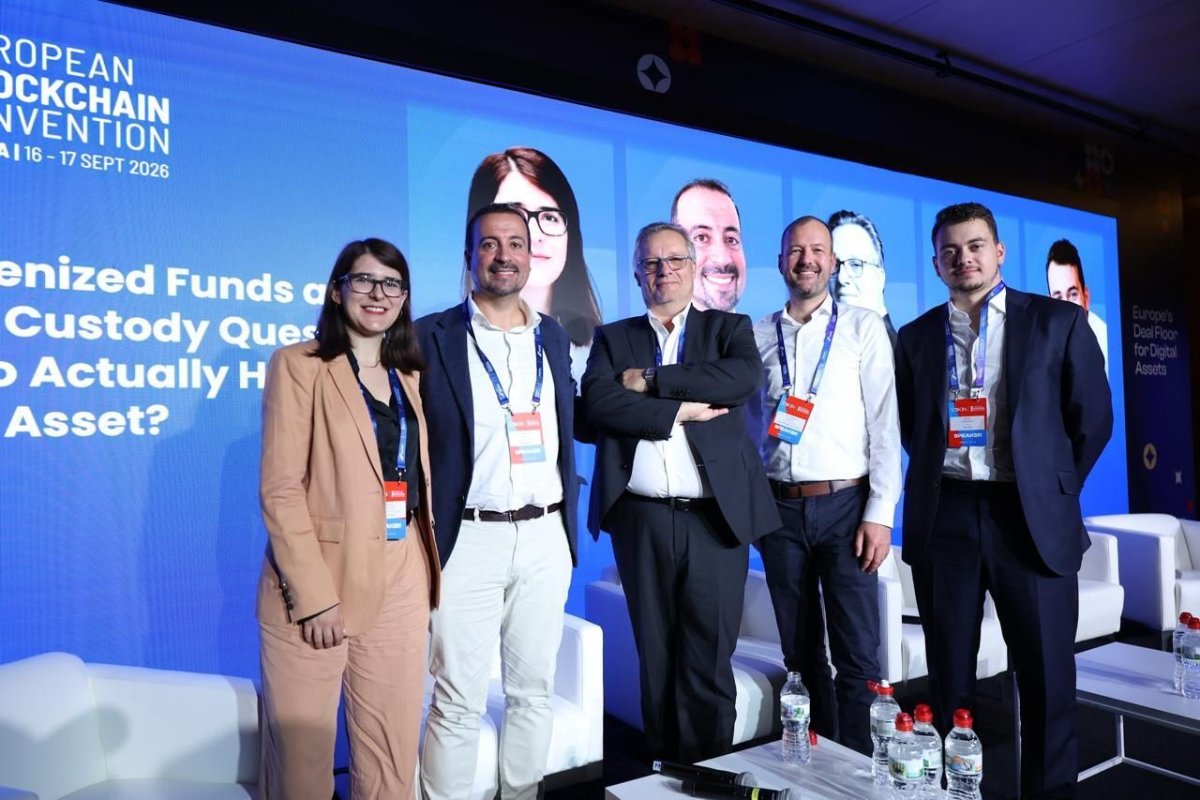
द वॉल्ट के मुख्य कार्यकारी आर्टेम स्टोपनेविच ने बार्सिलोना में यूरोपियन ब्लॉकचेन कन्वेंशन में इसे प्रस्तुत किया। हैलबॉर्न द्वारा स्वतंत्र ऑडिट पूरा किए जाने के बाद उन्होंने इसे यूरोप में संस्थागत अभिरक्षा के लिए पहली संप्रभु क्रिप्टोग्राफ़िक लाइब्रेरी बताया।
यह लाइब्रेरी द वॉल्ट के सह-हस्ताक्षर मॉडल को लागू करती है, जिसके तहत द वॉल्ट समेत कोई भी एक पक्ष अपने दम पर किसी हस्तांतरण को अधिकृत नहीं कर सकता। अधिकांश अभिरक्षा प्रदाता इस घटक को किसी बाहरी विक्रेता से लाइसेंस पर लेते हैं। इस फैसले से वे सुरक्षा सुधारों के लिए उस विक्रेता के रिलीज़ चक्र, उसके द्वारा समर्थित कर्व और प्रोटोकॉल, तथा समुचित जाँच-पड़ताल के दौरान वह जितनी जानकारी साझा करने की अनुमति देता है, उन सभी पर निर्भर हो जाते हैं।
द वॉल्ट इसे अपने ही स्तर पर विकसित करता है। कंपनी की भाषा में यही संप्रभु क्रिप्टोग्राफी है: कोड, हस्ताक्षर प्रोटोकॉल और रिलीज़ का शेड्यूल प्लेटफ़ॉर्म के नियंत्रण में रहते हैं। इसलिए सुधार द वॉल्ट की अपनी समय-सारणी के अनुसार जारी होते हैं, ऑडिटर पूरे कोडबेस की जाँच कर सकते हैं, और मानकों के विकसित होने के साथ प्रोटोकॉल को भी आगे बढ़ाया जा सकता है।
“किसी संस्थान के लिए, कस्टडी जोखिम से जुड़ा ऐसा निर्णय है जिसे आंतरिक रूप से मंज़ूरी मिलनी चाहिए। और बात एक ही सवाल पर आकर टिकती है: किसी परिसंपत्ति को कौन स्थानांतरित कर सकता है, और किन नियंत्रणों के तहत?” द वॉल्ट के मुख्य कार्यकारी अधिकारी आर्तेम स्तोप्नेविच ने बार्सिलोना में यूरोपियन ब्लॉकचेन कन्वेंशन से इतर कहा, जहाँ उन्होंने टोकनाइज़्ड फ़ंड की कस्टडी पर एक पैनल में हिस्सा लिया। “हम यूरोपीय संघ द्वारा विनियमित एकमात्र कस्टडी प्रदाता हैं जो अपनी बनाई हुई संस्थागत MPC क्रिप्टोग्राफी का इस्तेमाल करता है। हमने तय किया था कि जब तक इस कंपनी से बाहर कोई व्यक्ति प्रोटोकॉल के स्तर पर इसकी पूरी जाँच-पड़ताल न कर ले, तब तक हम इसे ग्राहकों के सामने नहीं रखेंगे। अब हैलबॉर्न यह जाँच कर चुका है।”
यह लाइब्रेरी वितरित कुंजी निर्माण, पुनः साझाकरण, रिफ़्रेश और रिकवरी के साथ-साथ थ्रेशोल्ड ECDSA और EdDSA हस्ताक्षर लागू करती है। इसमें कमिटमेंट, ओब्लिवियस ट्रांसफ़र और ज़ीरो-नॉलेज प्रूफ़ प्रिमिटिव्स, तथा हस्ताक्षरकर्ताओं के बीच प्रोटोकॉल संदेश पहुँचाने वाला परिवहन तंत्र भी शामिल है। इसे Rust में लिखा गया है—यह एक सिस्टम प्रोग्रामिंग भाषा है, जिसका कंपाइलर गार्बेज कलेक्टर के बिना मेमोरी सुरक्षा सुनिश्चित करता है। यही कार्यान्वयन द वॉल्ट के सर्वरों और iOS तथा Android पर मोबाइल साइनर—दोनों में चलता है, इसलिए ऑडिट में एक ही कोडबेस शामिल है।
“साइनिंग लेयर में हमें जिन गुणों की आवश्यकता है, वे वे हैं जिन्हें कंपाइलर हमारे लिए लागू कर सकता है: उपयोग के बाद मुक्त की गई मेमोरी तक पहुँच न होना, किसी प्रोटोकॉल के समवर्ती चरणों के दौरान डेटा रेस न होना, और कुंजी सामग्री को मेमोरी में कैसे रखा जाए तथा आवश्यकता समाप्त होने पर उसे कैसे मिटाया जाए—इस पर स्पष्ट नियंत्रण,” कहा Yurii Derbasov, The Vault के मुख्य प्रौद्योगिकी अधिकारी। “भाषा किसी प्रोटोकॉल को सही नहीं बनाती, इसीलिए डिज़ाइन की इतनी गहन बाहरी समीक्षा आवश्यक थी।”
Halborn की समीक्षा में क्रिप्टोग्राफ़िक कोर, उसके टेस्ट सूट और iOS तथा Android साइनर ऐप्लिकेशन की 91 फ़ाइलें शामिल थीं। समीक्षा के दौरान उठाए गए निष्कर्षों को काम आगे बढ़ने के साथ कोडबेस में ठीक किया गया, और Halborn ने हर सुधार को लागू करने वाले कमिट के आधार पर सत्यापित किया तथा अगस्त 2026 में अंतिम मदों की पुष्टि की।
“The Vault के साथ मिलकर उनकी MPC कस्टडी को सुरक्षित करना सुखद रहा। उनकी टीम के लिए सुरक्षा स्पष्ट रूप से प्राथमिकता थी, और इस काम के दौरान उठाए गए सभी निष्कर्षों को ठीक करके सत्यापित किया गया। संस्थागत कस्टडी के लिए, मालिकाना क्रिप्टोग्राफ़ी सेवा प्रदाताओं को सुरक्षा सुधारों और प्रोटोकॉल अपडेट पर सीधा नियंत्रण देती है, और ऑडिटर को वेंडर की सीमा पर रुकने के बजाय पूरे कार्यान्वयन की जाँच करने देती है। यह तब महत्वपूर्ण होता है जब ग्राहक इस बात की तकनीकी जाँच-पड़ताल कर रहे हों कि उनकी परिसंपत्तियों को कौन स्थानांतरित कर सकता है।” Halborn में SVP Security और Field CISO Gabi Urrutia ने कहा।
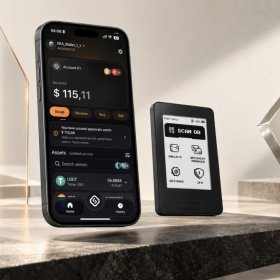
सह-हस्ताक्षर मॉडल में, क्लाइंट अपने डिवाइस पर कुंजी का एक हिस्सा रखता है, और मोबाइल साइनर वह एप्लिकेशन है जिसके ज़रिए यह हिस्सा रखा और इस्तेमाल किया जाता है। यह The Vault के SaaS कस्टडी उत्पाद के ऐड-ऑन के रूप में उपलब्ध है।
आगे चलकर, The Vault Rust लाइब्रेरी को ओपन सोर्स के रूप में प्रकाशित करने का इरादा रखता है, ताकि कोई भी इसकी क्रिप्टोग्राफी की जाँच कर सके। इसकी क्रिप्टोग्राफी टीम दो नए प्रोटोकॉल पर काम कर रही है।
पहला ML-DSA का एक थ्रेशोल्ड संस्करण है,
पूरी रिपोर्ट संस्थागत क्लाइंट्स को अनुरोध पर उपलब्ध है ([email protected])।
The Vault के बारे में
The Vault डिजिटल परिसंपत्तियों के लिए स्विट्ज़रलैंड और यूरोपीय संघ द्वारा विनियमित एक संस्थागत इंफ्रास्ट्रक्चर प्लेटफ़ॉर्म है, जो कॉर्पोरेट ट्रेज़री, वित्तीय संस्थानों, फैमिली ऑफिस और भुगतान प्रदाताओं को सेवाएँ देता है। यह सुरक्षित कस्टडी और ट्रेज़री संचालन से लेकर बैक-ऑफिस प्रबंधन और वॉलेट इंफ्रास्ट्रक्चर तक, संपूर्ण जीवनचक्र को कवर करता है। यह कंपनी की अपनी शोध टीम द्वारा विकसित स्वामित्व वाली थ्रेशोल्ड MPC क्रिप्टोग्राफी पर आधारित है। यह SaaS और On-Premise, दोनों रूपों में उपलब्ध है, और इसकी विशिष्ट मॉड्यूलर संरचना को हर कंपनी की ज़रूरतों और फ्रेमवर्क के अनुसार अनुकूलित किया जा सकता है।
स्रोत: BeInCrypto