एक्सचेंज के फ़िशिंग ईमेल, नकली एक्सचेंजों से अलग तरह का ख़तरा क्यों हैं
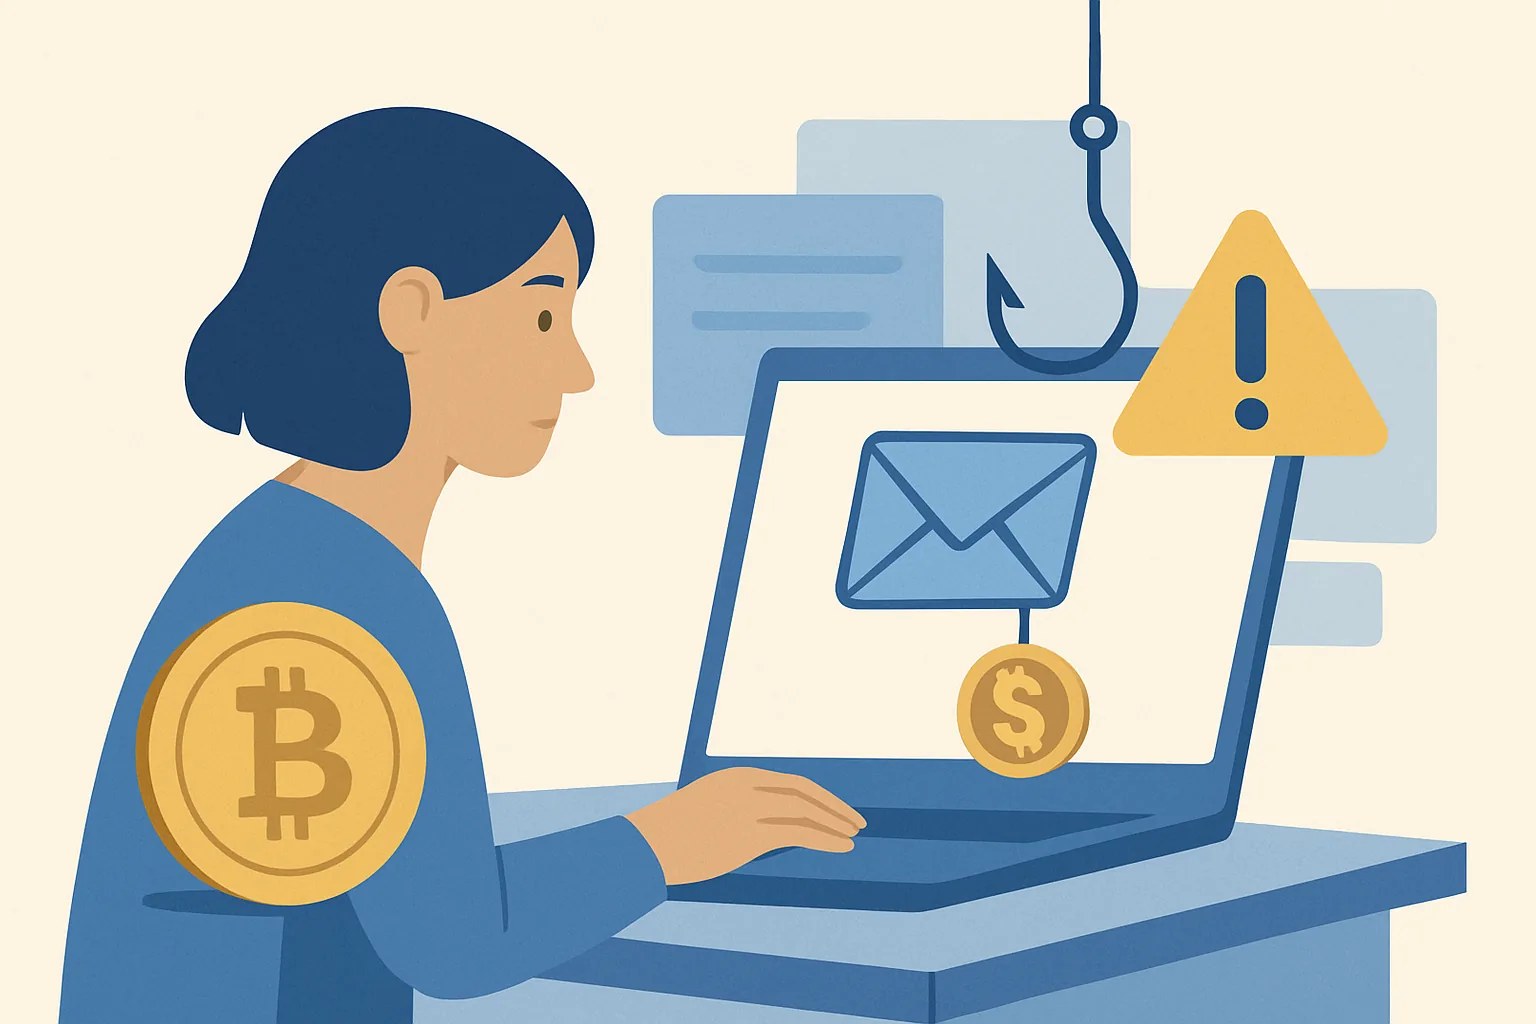
नकली एक्सचेंज पूरी वेबसाइट पर कब्ज़ा करने की कोशिश करता है। फ़िशिंग ईमेल छोटा रास्ता अपनाता है: वह असली एक्सचेंज का नाम उधार लेकर आपको एक गलत क्लिक करने के लिए उकसाता है। यह अंतर मायने रखता है, क्योंकि एक्सचेंज असली हो सकता है, लोगो सही हो सकता है, और फिर भी नुकसान आपके इनबॉक्स से शुरू हो सकता है।
इसीलिए क्रिप्टो एक्सचेंज के फ़िशिंग ईमेल की पहचान कैसे करें करना, यह जाँचने जैसा नहीं है कि कोई ट्रेडिंग प्लेटफ़ॉर्म मौजूद है या नहीं। कोई असली एक्सचेंज लॉगिन अलर्ट, पासवर्ड रीसेट या निकासी की समीक्षा के बारे में असली सूचना भेज सकता है; फ़िशिंग ईमेल उसी व्यवहार की नकल करता है और उम्मीद करता है कि आप सोचने से पहले प्रतिक्रिया दें। ऐसे कई ईमेल पकड़ने के लिए दो मिनट काफ़ी हैं।
इनबॉक्स के घोटाले वेबसाइट वाले घोटालों से भी तेज़ी से आगे बढ़ते हैं। नकली वेबसाइट तब तक वहीं रह सकती है, जब तक आप उसे बंद न कर दें। फ़िशिंग ईमेल आपसे तुरंत कार्रवाई करने को कहता है—कभी-कभी सिर्फ़ 1 क्लिक में—और यही जल्दबाज़ी उसका पूरा दाँव है।
सबसे पहले भेजने वाले की पहचान और रूटिंग की जानकारी जाँचें
शुरुआत प्रेषक (From) वाली पंक्ति से करें, ईमेल के मुख्य संदेश से नहीं। अगर संदेश कहता है कि वह “सपोर्ट” की ओर से है, लेकिन ईमेल पता किसी लंबे, बेतरतीब डोमेन से आया है, तो समस्या साफ़ है। यहाँ एक अक्षर भी मायने रखता है—खासकर तब, जब डोमेन में किसी अक्षर की जगह कोई संख्या हो या ऐसी जगह हाइफ़न जोड़ दिया गया हो जहाँ वह नहीं होना चाहिए।
जवाब भेजने वाला (Reply-To) पता भी देखें। कुछ फ़िशिंग ईमेल प्रेषक (From) फ़ील्ड में एक पता और जवाब भेजने वाले (Reply-To) फ़ील्ड में दूसरा पता इस्तेमाल करते हैं, ताकि आपका जवाब कहीं और पहुँच जाए। यह गड़बड़ी एक जाना-पहचाना संकेत है, और इसे जाँचने में 10 सेकंड से भी कम लगते हैं।
अगर आपका मेल ऐप दिखाता है, तो भेजे जाने का पूरा रास्ता जाँचें। किसी बड़े एक्सचेंज से होने का दावा करने वाले संदेश अगर किसी उपभोक्ता ईमेल सेवा या अजीब रिले के ज़रिए आते हैं, तो वे सामान्य कॉर्पोरेट मेल की तरह नहीं हैं। अगर भेजने वाले का इन्फ्रास्ट्रक्चर संदिग्ध लगे, तो ईमेल भी संदिग्ध है।
सतर्क पाठक डिस्प्ले नाम की तुलना डोमेन से भी करेगा। मुफ़्त मेलबॉक्स से आया “CoinBase Security” का संदेश, CoinBase Security का संदेश नहीं है। नाम कुछ भी हो सकता है।
संदेश के मुख्य भाग में ईमेल से जुड़े खतरे के संकेत देखें
फ़िशिंग ईमेल अक्सर दबाव बनाते हैं। “आपका खाता 24 घंटे में फ़्रीज़ कर दिया जाएगा” एक पसंदीदा पंक्ति है, क्योंकि इससे आपका ध्यान बस एक काम पर सिमट जाता है: पहले क्लिक करें, बाद में जाँचें। असली एक्सचेंज चेतावनियाँ भेजते हैं, लेकिन आम तौर पर उन्हें सत्यापित करने का स्पष्ट तरीका भी बताते हैं।
सामान्य अभिवादन भी एक संकेत है। “प्रिय उपयोगकर्ता” या “सम्मानित ग्राहक” सुनने में विनम्र लग सकता है, लेकिन असली खाता-संबंधी सूचनाओं में अक्सर उपयोगकर्ता नाम, ईमेल का आंशिक पता या आपके खाते से जुड़ी कोई अन्य जानकारी होती है। जो संदेश आपको पहचान तक न सके, वह अक्सर आपके लिए होता ही नहीं।
सत्यापन से जुड़ी भाषा पर ध्यान दें। अगर ईमेल बिना कोई संदर्भ दिए आपसे पहचान की पुष्टि करने, दोबारा प्रमाणित करने या “अपने वॉलेट को सुरक्षित करने” के लिए कहता है, तो इसे तब तक दुर्भावनापूर्ण मानें जब तक इसका उलटा साबित न हो जाए। छोटे और अस्पष्ट निर्देश भेजना आसान है, लेकिन उन पर भरोसा करना महँगा पड़ सकता है।
फ़ॉर्मैटिंग भी भेजने वाले की पोल खोल सकती है। बिगड़े हुए स्पेस, असमान फ़ॉन्ट और अटपटी जगह पर लगे लोगो अक्सर देखने को मिलते हैं और इन्हें नज़रअंदाज़ नहीं करना चाहिए। सिर्फ़ एक भद्दा टेम्पलेट सबूत नहीं है, लेकिन ऐसे तीन संकेत एक साथ दिखें, तो रुककर सोचें।
कुछ फ़िशिंग ईमेल सपोर्ट अपडेट की नकल करते हैं, फिर ऐसी जानकारी माँगते हैं जो किसी एक्सचेंज को ईमेल के ज़रिए नहीं माँगनी चाहिए। सीड फ़्रेज़, पूरे पासवर्ड और एक बार इस्तेमाल होने वाले कोड खतरे की श्रेणी में आते हैं। ऐसे संदेश भी, जो आपसे “कोड के साथ जवाब देने” को कहते हैं।
लिंक और अटैचमेंट खोले बिना उनकी जाँच करें
पहले कभी क्लिक न करें। हर लिंक पर कर्सर ले जाकर उस पर जाने से पहले उसका पता पढ़ें। डेस्कटॉप पर प्रीव्यू बार आम तौर पर असली URL दिखाता है; मोबाइल पर किसी लिंक को देर तक दबाने से इतना पता चल सकता है कि नकली डोमेन की पहचान हो जाए।
मिलते-जुलते डोमेन पुराना और आज़माया हुआ जाल हैं। उनमें “l” की जगह “I” हो सकता है, “-secure” जोड़ा जा सकता है, या ब्रांड का नाम किसी दूसरे वेब पते के बीच में रखा जा सकता है। अगर लिंक उस पते पर नहीं जाता जहाँ एक्सचेंज आम तौर पर मौजूद होता है, तो उसे अनदेखा करें।
अटैचमेंट को लेकर भी उतना ही सतर्क रहें। “सुरक्षा सूचना,” “चालान” या “खाता समीक्षा” नाम वाली PDF भरोसेमंद लग सकती हैं, लेकिन फ़ाइल का नाम लगभग कुछ नहीं बताता। अगर कोई ईमेल स्वतंत्र रूप से पुष्टि करने से पहले ही फ़ाइल भेजे, तो उसे बहुत जोखिम भरा मानें।
लिंक साफ़-सुथरा दिखे, तब भी एक सवाल और पूछें: क्या यह अनुरोध ईमेल से किया जाना चाहिए? कई एक्सचेंज संवेदनशील कार्रवाइयाँ ऐप के भीतर या आधिकारिक साइट पर लॉग इन करने के बाद करवाते हैं। सुरक्षा संबंधी कार्रवाई शुरू करने के लिए ईमेल सबसे कम सुरक्षित जगह है।
अगर आप यह व्यापक रूप से समझना चाहते हैं कि एक्सचेंज के संदेशों का खाते तक पहुँच और डेटा को सुरक्षित रखने से क्या संबंध हो सकता है, तो देखें क्रिप्टो एक्सचेंज के डेटा को कितने समय तक रखा जाता है और खाते से जुड़े. यह विषय अलग है, लेकिन इससे यह समझने में मदद मिलती है कि फ़िशिंग ईमेल उस डेटा तक पहुँचने की कोशिश क्यों कर रहा होगा जो आपने महीनों पहले ही साझा किया था।
ईमेल की तुलना एक्सचेंज के सामान्य संचार-शैली से करें
अगर आपके पास उसी एक्सचेंज के 2 या 3 पुराने ईमेल हों, तो उन्हें खोलें। भेजने वाले, विषय-पंक्ति, ब्रांडिंग, फ़ुटर के टेक्स्ट और अनुरोध के प्रकार की तुलना करें। भरोसेमंद एक्सचेंज अक्सर एक ही तरह की शैली दोहराते हैं—लॉगिन अलर्ट, निकासी की पुष्टि और सहायता संबंधी सूचनाओं में भी।
अब लहजे की तुलना करें। असली सूचना सादी और थोड़ी नीरस हो सकती है। फ़िशिंग ईमेल अक्सर नाटकीय लगता है। उसमें बात को ज़रूरत से ज़्यादा समझाया जा सकता है, बार-बार चेतावनी दी जा सकती है या कोई अजीब भावनात्मक दबाव बनाया जा सकता है, जिसका एक्सचेंज कभी इस्तेमाल नहीं करता।
देखें कि संदेश आपके खाते की गतिविधियों के समय से मेल खाता है या नहीं। अगर आपने कुछ असामान्य नहीं किया है, तो “नए डिवाइस से लॉगिन” या “खाते की समीक्षा” वाला कोई भी तत्काल ईमेल संदेह से देखना चाहिए। चमकदार ग्राफ़िक्स से ज़्यादा संदर्भ मायने रखता है।
यहाँ सहायता पोर्टल काम आते हैं। अगर एक्सचेंज खाते के भीतर संदेश केंद्र उपलब्ध कराता है, तो देखें कि वही अलर्ट वहाँ भी दिखाई देता है या नहीं। अगर नहीं, तो इस अंतर पर ध्यान देना चाहिए।
ऐप अलर्ट देने वाले एक्सचेंजों में, ऐप के भीतर सूचना अक्सर ईमेल से पहले या उसके साथ आती है। अगर किसी गंभीर अनुरोध के लिए केवल ईमेल का इस्तेमाल किया गया है, तो पूछें कि ऐसा क्यों है। यह एक सवाल हैरान कर देने वाली संख्या में फ़िशिंग ईमेल पकड़ लेता है।
किसी अलग आधिकारिक माध्यम से अनुरोध की पुष्टि करें
ईमेल का जवाब न दें। ऐसे बुकमार्क से एक्सचेंज खोलें जिस पर आपको पहले से भरोसा हो, या पहले से इंस्टॉल किया हुआ ऐप इस्तेमाल करें। फिर खाते के भीतर वही अलर्ट देखें, जहाँ संदिग्ध संदेश को छुए बिना अनुरोध की पुष्टि की जा सकती है।
अगर ईमेल में लिखा है कि आपकी निकासी रोक दी गई है, तो इसकी तुलना खाते के डैशबोर्ड से करें। अगर उसमें लिखा है कि आपको पासवर्ड रीसेट करना होगा, तो सीधे आधिकारिक लॉगिन पेज पर जाएँ और वहीं से शुरू करें। संदेश असली हो सकता है, लेकिन आप किस रास्ते से आगे बढ़ते हैं, यह फिर भी मायने रखता है।
सपोर्ट चैट या सपोर्ट का कोई ऐसा पता जिसे आप पहले से जानते हों, मददगार हो सकता है—लेकिन तभी, जब आप उस तक खुद पहुँचें। शुरुआत खोज नतीजों से न करें, क्योंकि कोई नकली सपोर्ट पेज असली पेज से ऊपर दिख सकता है। दस बार नई खोज करने से बेहतर है कि आपके पास एक बुकमार्क किया हुआ लिंक हो।
यदि एक्सचेंज सहायता लेख या सार्वजनिक स्थिति पृष्ठ उपलब्ध कराता है, तो उसका भी उपयोग करें। उन पाठकों के लिए जो अक्सर खाते में बदलाव करते हैं, क्रिप्टो एक्सचेंज नियमन में क्या बदलाबताता है कि आधिकारिक संवाद आम तौर पर नीतियों और अनुपालन के इर्द-गिर्द कैसे तैयार किए जाते हैं, न कि घबराहट फैलाने के लिए।
सिर्फ इसलिए पहचान से जुड़े दस्तावेज़ या कोड न भेजें कि किसी ईमेल में ऐसा करने को कहा गया है। कोई असली एक्सचेंज सत्यापन माँग सकता है, लेकिन आम तौर पर यह प्रक्रिया सुरक्षित खाते के भीतर होती है, न कि आपके इनबॉक्स के जवाब वाले बटन से।
अगर आपने पहले ही क्लिक कर दिया है या जवाब दे दिया है, तो तुरंत क्या करें
अगर आपने क्लिक किया है, तो तेज़ी से कदम उठाएँ। अगर आपने पासवर्ड डाला है, तो असली एक्सचेंज साइट पर और उस एक्सचेंज से जुड़े ईमेल खाते पर अपना पासवर्ड बदलें। अगर आप एक ही पासवर्ड कई जगह इस्तेमाल करते हैं, तो ईमेल खाते के उजागर होने से दो खाते हैक हो सकते हैं।
अगर आपको शक है कि फ़िशिंग ईमेल ने कोई कोड हासिल कर लिया है या आपको नकली लॉगिन पेज पर ले गया है, तो 2FA रीसेट करें। इसका मतलब हो सकता है कि आपको अपना ऑथेंटिकेटर ऐप फिर से बाँधना पड़े, बैकअप कोड बदलने पड़ें और यह जाँचना पड़े कि SMS रिकवरी सेटिंग में बदलाव तो नहीं किया गया। सटीक कदम एक्सचेंज पर निर्भर करते हैं, इसलिए शुरू करने से पहले रिकवरी प्रक्रिया देख लें।
हाल की लॉगिन गतिविधि तुरंत देखें। उन डिवाइसों, स्थानों या समय की तलाश करें जिन्हें आप नहीं पहचानते। किसी एक संदिग्ध लॉगिन को पुरानी जानकारी नहीं, बल्कि तत्काल चेतावनी मानें।
अगर आपने खाते से जुड़ी जानकारी का जवाब दिया है, तो सहायता टीम को बताएं कि आपकी लॉगिन जानकारी उजागर हो सकती है। उन्हें समय, विषय पंक्ति और आपके द्वारा क्लिक किए गए किसी भी लिंक की जानकारी दें। उन्हें जितनी जल्दी पता चलेगा, वे निकासी या API में बदलाव जैसी जोखिम भरी गतिविधियों को उतनी ही जल्दी रोक पाएंगे।
अगर आपने कोई फ़ाइल क्लिक की है, तो डिवाइस को स्कैन करें और जांचें कि अटैचमेंट ब्राउज़र के बाहर खुला था या नहीं। डेस्कटॉप पर मैलवेयर होना तय नहीं है, लेकिन जब ईमेल में ऑफिस फ़ाइलें, एम्बेड किए गए लिंक वाले PDF या आर्काइव फ़ाइलें हों, तो जोखिम बढ़ जाता है। एक बार लापरवाही से फ़ाइल खोलने का असर उस मशीन के हर खाते पर पड़ सकता है।
कोई भी कार्रवाई करने से पहले तुरंत देखने लायक चेकलिस्ट
हर बार जब एक्सचेंज का कोई ईमेल आपसे लॉग इन करने, रीसेट करने, मंज़ूरी देने या निकासी करने को कहे, तो रुकें-जांचें-पुष्टि करें की यह 3-चरणों वाली आदत अपनाएं। पहले, 10 सेकंड रुकें। दूसरे, भेजने वाले, लिंक और शब्दों की जांच करें। तीसरे, कुछ भी करने से पहले आधिकारिक ऐप या बुकमार्क की गई साइट के ज़रिए अनुरोध की पुष्टि करें।
इसी क्रम में चार सवाल पूछें: क्या मुझे इसकी उम्मीद थी? क्या भेजने वाले का पता मेल खाता है? क्या लिंक बिल्कुल सही है? क्या मुझे खाते के अंदर भी यही अनुरोध दिख रहा है? अगर किसी भी सवाल का जवाब नहीं है, तो रुक जाएं।
दबाव में एक छोटा-सा नियम काम आता है: ईमेल से ही कोई कार्रवाई कभी न करें। यह सुनने में आसान लगता है, क्योंकि यह सचमुच आसान है; और आसान नियम तनाव में चतुर नियमों से बेहतर काम करते हैं।
कुछ पाठक अपने डेस्क के पास छपी हुई चेकलिस्ट रखना पसंद करते हैं, और इससे मदद मिल सकती है। हाथ से लिखा “रुकें-जाँचें-पुष्टि करें” नोट पढ़ने में 5 सेकंड लगते हैं और इससे आपका अकाउंट बच सकता है।
अगर आप बाज़ार के टूल के ज़रिए एक्सचेंज के अपडेट भी देखते हैं, तो डेटा और कार्रवाई को अलग-अलग समझें। उदाहरण के लिए, कैसे CryptoQuant का उपयोग करें विश्लेषण का हिस्सा है, प्रमाणीकरण का नहीं, और यह अंतर तब मायने रखता है जब कोई फ़िशिंग ईमेल आपको नकली लॉगिन प्रक्रिया में फँसाने की कोशिश करता है।
| संकेत | क्या जाँचें | कार्रवाई |
|---|---|---|
| भेजने वाला | प्रेषक, जवाब के लिए पता, डोमेन की वर्तनी | कुछ भी गड़बड़ लगे तो रुक जाएँ |
| संदेश | जल्दबाज़ी का दबाव, सामान्य अभिवादन, अजीब फ़ॉर्मैटिंग | सिर्फ़ लहजे पर भरोसा न करें |
| लिंक | लिंक पर होवर करें, मिलते-जुलते डोमेन, अटैचमेंट का प्रकार | ईमेल से बाहर जाकर पुष्टि करें |
| अनुरोध | पासवर्ड रीसेट, अनुमोदन, निकासी, कोड | ऐप या बुकमार्क की गई साइट का उपयोग करें |
एक आख़िरी बात: अगर ईमेल किसी वास्तविक खाते से जुड़ी घटना के दौरान आता है, तो सबसे सुरक्षित तरीका फिर भी एक्सचेंज से सीधे पुष्टि करना है, ईमेल थ्रेड के ज़रिए नहीं। इस आदत में कुछ सेकंड ज़्यादा लगते हैं, लेकिन इसके नतीजे बहुत तेज़ी से सामने आते हैं। अपने लॉगिन के साथ जोखिम लेने की जगह आपका इनबॉक्स नहीं है।