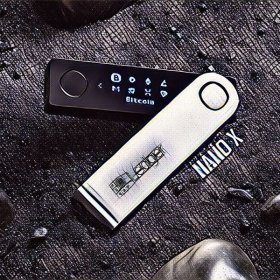
लेजर नैनो एस हार्डवेयर क्रिप्टो वॉलेट में सॉफ़्टवेयर संस्करण 1.1.3 के संचालन में एक बग पाया गया है, जो मोनेरो 0.14 क्लाइंट के साथ संबंधित है, जो फंड की वापसी के लिए गलत पते से संबंधित है। यह लेजर नैनो एस क्रिप्टोक्यूरेंसी वॉलेट के डेवलपर्स द्वारा रिपोर्ट किया गया था। डेवलपर्स ने परीक्षण के दौरान "कुछ अजीब बातें" खोजी और समस्या का गहरा अध्ययन शुरू किया।
लेजर, क्रिप्टोक्यूरेंसी स्टोर करने के लिए लोकप्रिय हार्डवेयर वॉलेट के निर्माता, ने आज सुबह रिपोर्ट किया: "ऐसा लगता है कि परिवर्तन वॉलेट पते से संबंधित एक बग है। फंड की वापसी स्पष्ट रूप से गलत तरीके से की जा रही है।" जैसा कि लेजर ने नोट किया है, प्रारंभिक परीक्षणों ने दिखाया कि अवांछनीय प्रभाव एक विशिष्ट क्लाइंट संस्करण के साथ वॉलेट एप्लिकेशन के एक विशिष्ट संस्करण के संयोजन द्वारा उत्पन्न होता है, और उन्होंने समस्या का गहरा अध्ययन शुरू किया। इस कारण से, लेजर नैनो एस उपकरणों के मालिकों से अनुरोध किया गया कि वे डेवलपर्स द्वारा समाधान खोजने तक संस्करण 0.14 का उपयोग करने से बचें। साथ ही, फ्रांसीसी कंपनी के प्रतिनिधियों के अनुसार, अन्य सॉफ़्टवेयर के साथ लेनदेन ग्राहकों के फंड के लिए कोई खतरा नहीं पैदा करते हैं। यानी, जो उपयोगकर्ता कथित रूप से कमजोर सॉफ़्टवेयर के साथ लेनदेन नहीं करते हैं, वे किसी भी जोखिम में नहीं हैं।
लेजर नैनो एस हार्डवेयर क्रिप्टो वॉलेट पिछले साल नवंबर में ग्राफिकल इंटरफेस के साथ मोनेरो क्रिप्टो वॉलेट - मोनेरो जीयूआई 0.13 - के साथ संगत हो गया। और दो हफ्ते पहले, एक बग का पता चला था जो लेजर नैनो एस अपडेट में डिवाइस की मेमोरी की मात्रा को कम कर देता था। और पिछले हफ्ते, लेजर उपकरणों में सिक्कों की वापसी के पते से संबंधित एक सुरक्षा कमजोरी के बारे में जानकारी का खुलासा किया गया, हालांकि उस मामले में समस्या बिटकॉइन वॉलेट को प्रभावित करती थी।