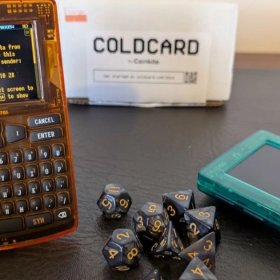
एक फर्मवेयर त्रुटि ने कई Coldcard हार्डवेयर वॉलेट पीढ़ियों में सुरक्षित यादृच्छिक संख्या उत्पन्न करने की प्रक्रिया को बंद कर दिया है, जिससे एक चल रही चोरी को बढ़ावा मिला है जिसने पहले ही 594.48 बिटकॉइन (BTC) चुरा लिए हैं, जिसकी कीमत लगभग $38.3 मिलियन है।
Coldcard निर्माता Coinkite और Block की बिटकॉइन इंजीनियरिंग टीम ने इस बग को एक टूटे हुए यादृच्छिक संख्या जनरेटर (RNG) जांच से जोड़ा। इसके परिणामस्वरूप, हमलावर वॉलेट की निजी कुंजियों को वास्तविक यादृच्छिकता के बजाय पूर्वानुमानित डिवाइस विवरणों का उपयोग करके पुनर्निर्माण कर सकते हैं।
Coldcard बिटकॉइन चोरी: यह कैसे हुआ
Coldcard का फर्मवेयर चिप के अंतर्निहित यादृच्छिकता जनरेटर को बंद कर देता है। इसके बजाय, एक बैकअप प्रणाली वॉलेट कुंजियों को डिवाइस के सीरियल नंबर और इसके आंतरिक घड़ी से बनाती है। दोनों पैटर्न का पालन करते हैं जिसे एक हमलावर अनुमान लगा सकता है, एक कथित यादृच्छिक बीज को एक हल करने योग्य पहेली में बदल देता है।
2021 से जारी कुछ फर्मवेयर चलाने वाले उपकरणों को लगभग कोई वास्तविक यादृच्छिकता नहीं मिलती है। नए मॉडल एक आंशिक समाधान जोड़ते हैं। फिर भी, यह संभावित परिणामों को लगभग चार अरब संयोजनों तक सीमित करता है, जो आधुनिक कंप्यूटरों के लिए काम करने योग्य संख्या है। ऐतिहासिक रूप से, Block ने इस दोष को उस 2021 अपडेट से जोड़ा, और एक साल बाद का फॉलो-अप सुधार अभी भी अपर्याप्त था।
इसलिए, वही कमजोरी पेपर वॉलेट, बीज बैकअप और अन्य सुविधाओं को प्रभावित करती है जो समान यादृच्छिक स्रोत साझा करती हैं। Block की रिपोर्ट ने व्यापक पहुंच की पुष्टि की। सेटअप Ill Bloom शोषण के समान है, जिसने इस वर्ष पहले कमजोर बीज वाक्यांशों के माध्यम से वॉलेट को खाली कर दिया।
उपयोगकर्ताओं को अब क्या करना चाहिए
हमलावरों को धन चुराने के लिए भौतिक पहुंच की आवश्यकता नहीं होती। एक दृश्य पता या निर्यातित सार्वजनिक कुंजी उन्हें अनुमान लगाने के लिए एक लक्ष्य देती है। एक बार जब एक अनुमान मेल खाता है, तो हमलावर के पास निजी कुंजी होती है और वह तुरंत सिक्के स्थानांतरित कर सकता है।
Coinkite सिफारिश करता है कि हर प्रभावित उपयोगकर्ता अद्यतन हार्डवेयर पर एक नया बीज उत्पन्न करे और तुरंत धन स्थानांतरित करे। फर्मवेयर अपडेट नुकसान को पूर्ववत नहीं कर सकते, क्योंकि कमजोर बीज अभी भी डिवाइस पर मौजूद है।
इस बीच, जिन्होंने अपने बीज में एक अतिरिक्त पासफ़्रेज़ जोड़ा है, वे इस दोष से काफी कम जोखिम का सामना कर रहे हैं। यह एक दृष्टिकोण है जिसे ZachXBT ने हाल ही में मोबाइल वॉलेट के लिए भी समर्थन दिया है।
कमजोर कुंजी निर्माण ने पहले क्रिप्टो धारकों को प्रभावित किया है। इसी तरह, एक मास्टर कुंजी का खुलासा इस वर्ष की शुरुआत में दक्षिण कोरिया के कर एजेंसी को प्रभावित किया। एक निजी कुंजी उल्लंघन ने मानवता प्रोटोकॉल के टोकन को जून में 88% गिरा दिया।
विक्रेता ऑफ़लाइन हार्डवेयर वॉलेट को खुदरा दुकानों में विस्तारित करते रहते हैं। फिर भी, यह घटना दिखाती है कि फर्मवेयर बग डिवाइस के अंदर से उस वादे को कमजोर कर सकते हैं।
Coinkite और Block कहते हैं कि वे अभी भी यह आकलन कर रहे हैं कि दोष की पहुंच पुराने फर्मवेयर में कितनी दूर तक फैली हुई है। जब तक यह समीक्षा समाप्त नहीं होती, Coldcard मालिकों को यह मान लेना चाहिए कि आज के सुधार से पहले उत्पन्न कोई भी बीज पहले से ही समझौता किया जा सकता है।
स्रोत: BeInCrypto