बिटकॉइन मैगज़ीन
कोइनकाइट ने कोल्डकार्ड बग के बाद फिक्स्ड फर्मवेयर जारी किया; एआई संभवतः उल्लंघन में शामिल था
एक हजार से अधिक बिटकॉइन चोरी होने का विश्वास है जो 30 जुलाई की दोपहर को सोशल मीडिया पर चर्चा शुरू होने वाले हैक में शामिल हैं। कोइनकाइट, जो सबसे प्रतिष्ठित हार्डवेयर वॉलेट निर्माताओं में से एक है, को इसके बिटकॉइन हार्डवेयर वॉलेट के लिए सुरक्षित निजी कुंजी उत्पन्न करने के तरीके में एक महत्वपूर्ण बग होने का खुलासा हुआ। उद्योग विशेषज्ञों का मानना है कि उल्लंघन में एआई का उपयोग किया गया था।
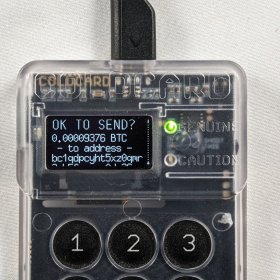
फर्मवेयर संस्करण 4.0.1 (मार्च 2021) से 4.1.9 तक के कोल्डकार्ड MK3 उपकरण सबसे अधिक प्रभावित हुए हैं। उपकरण द्वारा उत्पन्न 12- या 24-शब्द के बीज जो उपयोगकर्ता-निर्मित पासा रोल या BIP 39 अतिरिक्त पासफ्रेज़ शामिल नहीं करते हैं, वे संवेदनशील हैं।
जो उपयोगकर्ता इस श्रेणी में आते हैं, जिनके पास MK3 कोल्डकार्ड में बिटकॉइन हैं और जिन्होंने अतिरिक्त एंट्रॉपी या अतिरिक्त पासफ्रेज़ के लिए पासा रोल सुविधा का उपयोग नहीं किया है, उन्हें जोखिम में माना जाना चाहिए और अपने सिक्कों को वॉलेट से जल्द से जल्द स्थानांतरित करना चाहिए। बिटकॉइन मैगज़ीन के तकनीकी लेखक शिनोबी ने इस विषय पर एक गाइड प्रकाशित की है, और कोइनकाइट ने भी एक गाइड और सलाह प्रकाशित की है।
संवेदनशीलता फर्मवेयर में एक विशिष्ट कोड की पंक्ति थी, जो हार्डवेयर को नियंत्रित करने वाले निम्न-स्तरीय सॉफ़्टवेयर कोडबेस है। यह फर्मवेयर अपग्रेड करने योग्य प्रतीत होता है। कोइनकाइट की सलाह आज सुबह अपडेट की गई, उपयोगकर्ताओं को MK3, MK4 और MK5 उपकरणों के लिए सभी तीन चिप्स के लिए उपकरण फर्मवेयर को अपग्रेड करने की सलाह दी गई, जिसमें कोल्डकार्ड Q भी शामिल है:
“अपडेट किया गया 31 जुलाई, 2026 को सुबह 9:33 EDT: फिक्स्ड फर्मवेयर अब उपलब्ध है। Mk4 और Mk5 उपयोगकर्ताओं को संस्करण 5.6.0 या बाद में अपडेट करना चाहिए। Q उपयोगकर्ताओं को संस्करण 1.5.0Q या बाद में अपडेट करना चाहिए। Mk3 के लिए, संस्करण 4.2.0 या बाद में अपडेट करें।”
कोइनकाइट ने अपने सलाह में यह भी स्पष्ट किया कि फर्मवेयर को अपडेट करना यह नहीं दर्शाता कि कमजोर फर्मवेयर द्वारा उत्पन्न निजी और सार्वजनिक कुंजी अब सुरक्षित हैं; वे कुंजी कमजोर पासवर्ड के साथ प्रभावी रूप से बनाई गई थीं और इसलिए कमजोर बनी हुई हैं। फर्मवेयर अपडेट करने के बाद, एक नया वॉलेट बनाना आवश्यक है, और फंड को नए पते पर सुरक्षित करने के लिए ऑनचेन भेजना होगा। कोइनकाइट ने लिखा:
“फर्मवेयर को अपडेट करना मौजूदा बीज को नहीं बदलता या मरम्मत नहीं करता। यदि आपका बीज आपके मॉडल के लिए फिक्स्ड फर्मवेयर संस्करण से पहले उत्पन्न हुआ था, तो नीचे दिए गए माइग्रेशन मार्गदर्शन का पालन करें जब तक कि स्वतंत्र डाइस-एंट्रॉपी अपवाद आपके लिए लागू न हो।”
कुछ मल्टीसिग्नेचर वॉलेट्स जोखिम में हो सकते हैं
पीटर टॉड, कोर योगदानकर्ता और साइबर सुरक्षा इंजीनियर, ने आज उन विशेष किनारे के मामलों को संबोधित किया जो मल्टी-सिग्नेचर वॉलेट्स के लिए हैं जो फंड को सुरक्षित करने के लिए कोल्डकार्ड्स के एक थ्रेशोल्ड का उपयोग करते हैं। “उदाहरण मामला: आपके पास 2-में-3 है, जिसमें 2 कोल्ड कार्ड हैं, और एक 3रा बिना समझौता किया हुआ उपकरण है। यदि आप अपने फंड को स्थानांतरित करते हैं, तो जिस क्षण आपका स्क्रिप्ट पहली बार प्रकट होता है - जो पहले पते के हैश के पीछे छिपा हुआ था - हमलावर अब जानता है कि समझौता किए गए 2 कोल्ड कार्ड कुंजी का उपयोग करके आपके फंड को चुराने के लिए पर्याप्त जानकारी है।”
जिस लेनदेन से मल्टीसिग स्क्रिप्ट का खुलासा होता है, वह अप्रमाणित हो सकता है, जिससे हैकर्स को उच्च शुल्क वाली प्रतिस्पर्धी लेनदेन बनाने के लिए पर्याप्त समय मिल जाता है। सौभाग्य से, ऐसे मामलों का एक समाधान है: MARA माइनिंग पूल इस मामले में अपनी निजी मेमपूल माइनिंग सेवा, स्लिपस्ट्रीम के साथ मदद कर सकता है; “क्योंकि वे वादा करते हैं कि आपकी लेनदेन – और इस प्रकार पब्लिक कीज़ – को तब तक गुप्त रखेंगे जब तक कि वे पहले से ही एक ब्लॉक में न हों। हमलावर की धन चुराने की क्षमता को नाटकीय रूप से कम करना,” टॉड ने कहा। उन्होंने जोड़ा कि “यदि आपने पहले से पते का पुन: उपयोग किया है, तो यह प्रासंगिक नहीं है, और आपको बस ASAP अपने धन को स्थानांतरित करने की कोशिश करनी चाहिए। लेकिन यदि आपने नहीं किया है, तो MARA मदद कर सकता है।”
तत्काल संकट के परे
कोल्डकार्ड के सह-संस्थापकों में से एक NVK ने X पर एक लंबा पोस्ट प्रकाशित किया जिसमें धन को सुरक्षित करने के लिए आवश्यक बुनियादी सुरक्षा कदमों के परे एक प्रारंभिक विश्लेषण था। इसमें, उन्होंने लिखा कि कंपनी “प्रभावित उपयोगकर्ताओं के साथ काम करने के लिए प्रतिबद्ध है जो पुलिस रिपोर्ट, बीमा दावा, या अपनी खुद की जांच करना चाहते हैं”, जिसमें “आपके नुकसान और किसी भी लेनदेन डेटा के लिए एक लिखित घटना सारांश शामिल है जिसे हम साझा कर सकते हैं।”
तत्काल संकट के परे, NVK ने एक व्यापक तकनीकी बदलाव की ओर इशारा किया क्योंकि AI की हैकिंग क्षमताएँ पिछले साइबर सुरक्षा गतिशीलता और अपेक्षाओं को बदलने लगती हैं। ब्लॉग पोस्ट में उन्होंने लिखा:
“अन्य सभी डेवलपर्स के लिए: हमें विश्वास है कि यह नए एआई पैरेडाइम की एक गंभीर वास्तविकता है। एआई-सहायता प्राप्त कोड समीक्षा अब छिपे हुए बग्स को इतनी गति से खोज सकती है जो उद्योग के सबसे अनुभवी विशेषज्ञों को भी पीछे छोड़ रही है। यदि आपका फर्मवेयर ओपन-सोर्स है या कभी सार्वजनिक रहा है, तो मान लें कि इसे हमलावरों और रक्षकों दोनों द्वारा पढ़ा जा रहा है।”
हैक और पिछले 24 घंटों में अनुमानित 70 मिलियन डॉलर की चोरी की गई राशि हैकर्स को दी गई एक प्रभावी इनाम है जो अब संभवतः उपलब्ध हर वॉलेट कोडबेस की कमजोरियों के लिए ऑडिट कर रहे हैं। जबकि बिटकॉइन और व्यापक क्रिप्टो उद्योग ने सामान्यतः इस धारणा के तहत काम किया है कि हैकर्स अपने कोड का परीक्षण करेंगे, साइबर सुरक्षा के लिए अनुकूलित एआई मॉडलों का विकास इन प्रक्रियाओं को तेज करता है।
उद्योग विशेषज्ञों ने पिछले रात एक लंबे X स्पेस सार्वजनिक कॉल में एकत्रित होकर कई घंटों तक इस विषय पर चर्चा की। तत्काल सिफारिशों के अलावा और लंबे स्पेस के दौरान बिटकॉइन उपयोगकर्ताओं के प्रश्नों के उत्तर देने के अलावा, आने वाले हफ्तों में क्या होने की संभावना है, इसका विश्लेषण भी चर्चा में आया। अन्य वॉलेट प्रदाता संभवतः जांच के दायरे में आएंगे, और विशेष रूप से ओपन-सोर्स परियोजनाएं जो निजी कुंजी सामग्री उत्पन्न करती हैं, उनका परीक्षण किया जाएगा।
X स्पेस को रिकॉर्ड नहीं किया गया, संभवतः कॉल में सभी की गोपनीयता को बनाए रखने के लिए; हालाँकि, प्रारंभिक भावना यह सुझाव देती है कि कंपनियों को अपने कोड का ऑडिट नवीनतम फ्रंटियर मॉडल के साथ करना होगा, जो कि अस्तित्व का मामला है। एंथ्रोपिक, ओपनएआई, मूनशॉट के किमी K3 और अन्य द्वारा नवीनतम साइबर सुरक्षा-उन्मुख एआई मॉडल पहले से ही जनता के लिए उपलब्ध हैं। बिटकॉइन उद्योग की कई कंपनियाँ पहले से ही इनका उपयोग कोड की अखंडता का परीक्षण करने के लिए कर रही हैं, लेकिन कुछ ऐसा नहीं कर सकती हैं, और वॉलेट-फेसिंग कोड में कमजोरियों को खोजने की दौड़ निश्चित रूप से जारी रहेगी, विशेष रूप से आने वाले हफ्तों में।
अंततः, आज हम खोई हुई सिक्कों के लिए शोक मनाते हैं, और आत्म-परावर्तन और सावधानीपूर्वक समीक्षा की स्थिति उत्पन्न होती है। इस अब ऐतिहासिक हैक के परे एक ओपन-सोर्स आत्म-निगरानी उद्योग और बुनियादी ढाँचा होगा जो संभवतः कई गुना अधिक सुरक्षित होगा, जिसमें बहुत कठिन सबक सीखे गए हैं। आखिरकार, हर हैकर जिसके पास एक एआई एजेंट है, संभवतः अब रक्षा का परीक्षण कर रहा है।
मल्टी-वेंडर, मल्टी-की वॉलेट और कवनेंट्स
भविष्य के उच्च संप्रभुता वाले वॉलेट, चाहे खुदरा स्तर पर हों या कॉर्पोरेट स्तर पर, संभवतः किसी एकल विक्रेता पर निर्भर नहीं होंगे। मल्टीसिग्नेचर वॉलेट, जब अच्छी तरह से किए जाते हैं, तो विभिन्न कोड बेस, टीमों और हार्डवेयर के बीच जोखिमों को वितरित कर सकते हैं।
उपयोगकर्ता-जनित एंट्रॉपी भी पहले चर्चा किए गए X स्पेस में एक प्रमुख विषय था, जिसमें डाइस रोल-जनित एंट्रॉपी को नियमित रूप से एक समाधान के रूप में उठाया गया। कोल्डकार्ड, साथ ही फाउंडेशन डिवाइस जैसे अन्य हार्डवेयर वॉलेट, उपयोगकर्ताओं को अपनी एंट्रॉपी को सही तरीके से जोड़ने के लिए मार्गदर्शन करते हैं; कई डाइस को रोल करना आवश्यक है, आदर्श रूप से सौ से अधिक व्यक्तिगत रोल। हालांकि, एक बार जब यह हो जाता है, तो डाइस रोल वॉलेट के लिए यादृच्छिकता का एक गैर-सॉफ़्टवेयर स्रोत का प्रतिनिधित्व करते हैं जो उपयोगकर्ताओं को सॉफ़्टवेयर या हार्डवेयर-जनित एंट्रॉपी में किनारे के मामले के जोखिमों से भी अलग करता है।
कवेनेंट्स, जो बिटकॉइन उद्योग में एक निश्चित निचे के बीच एक लोकप्रिय सॉफ्ट फोर्क है, को आत्म-निगरानी उद्योग को मजबूत करने के लिए एक और कदम के रूप में उठाया जाने लगा है। यह बिटकॉइन सहमति में यह उन्नयन, जिसे प्राप्त करना कठिन हो सकता है, उपयोगकर्ताओं को महत्वपूर्ण स्मार्ट कॉन्ट्रैक्ट क्षमताएँ दे सकता है, जैसे कि एक वॉलेट जो केवल एक श्वेत सूची में पते पर भेज सकता है, जो आज बिटकॉइन स्क्रिप्ट में संभव नहीं है।
यह पोस्ट Coinkite Releases Fixed Firmware After Coldcard Bug; AI Likely Involved In The Breach पहली बार Bitcoin Magazine पर प्रकाशित हुई थी और इसे जुआन गाल्ट द्वारा लिखा गया है।
स्रोत: BitcoinMagazine