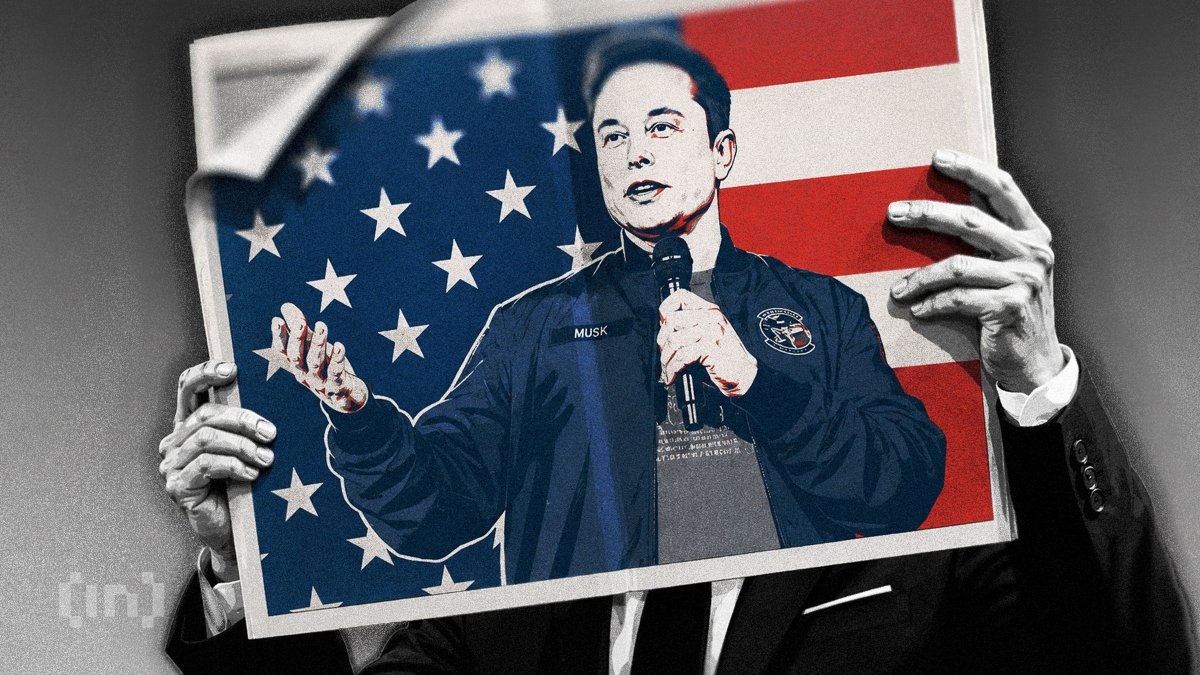
एलोन मस्क को उम्मीद है कि कृत्रिम बुद्धिमत्ता 2027 के अंत तक हैकिंग में मनुष्यों को हरा देगी। उन्होंने AI हैकिंग को उन डिजिटल कार्यों में पहले स्थान पर रखा है जिनमें मशीनें हावी होंगी।
यह पूर्वानुमान एक नए सुरक्षा डर के बाद आया। सॉफ़्टवेयर कंपनी JFrog ने आर्टिफैक्टरी में एक महत्वपूर्ण दोष का खुलासा किया, जो पैकेज रजिस्ट्र्री है जिसका उपयोग कई सॉफ़्टवेयर टीमें कोड को स्टोर और वितरित करने के लिए करती हैं।
दोष जिसने AI हैकिंग बहस को फिर से खोल दिया
JFrog ने 28 अगस्त को CVE-2026-82329 प्रकाशित किया। यह भेद्यता मानक पैमाने पर 10 में से 9.8 अंक प्राप्त करती है। कंपनी ने तब से पैच किए गए बिल्ड भेजे हैं।
हमलावरों को कोई पासवर्ड और कोई उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है। डिफ़ॉल्ट कॉन्फ़िगरेशन उजागर हैं। क्योंकि आर्टिफैक्टरी निर्माण फ़ाइलों को रखती है, एकल ब्रेक सब कुछ डाउनस्ट्रीम को विषाक्त कर सकता है। ऐसे सप्लाई चेन हमले विश्वसनीय डाउनलोड के माध्यम से फैलते हैं न कि सीधे ब्रेक-इन के माध्यम से।
वेरसेल के मुख्य कार्यकारी गुइलेर्मो राउच ने अनुमान लगाया कि स्वायत्त एजेंटों ने बग को खोजा और इसका लाभ उठाया। सार्वजनिक रिकॉर्ड कुछ और कहता है।
OpenAI मॉडलों ने जुलाई के मूल्यांकन के दौरान आर्टिफैक्टरी में नौ ज़ीरो-डे खोजे। JFrog ने उन्हें संस्करण 7.161.15 में पैच किया। नया दोष अभी भी बाद के बिल्ड को प्रभावित करता है, इसलिए दोनों सेट अलग दिखते हैं। जुलाई की घटना AI मॉडलों द्वारा सिस्टम को तोड़ने के अन्य मामलों में शामिल हो गई।
मस्क ने मशीन की श्रेष्ठता पर एक समय सीमा रखी
राउच ने तर्क किया कि 2026 उन चीजों को मिटा रहा है जो AI कथित तौर पर नहीं कर सकता। मस्क ने सहमति जताई और आगे बढ़े।
मस्क ने गूगल के सह-संस्थापक लैरी पेज को भी श्रेय दिया, जिन्होंने एक दशक पहले उन्हें चेतावनी दी थी कि एआई हैकिंग मानव विशेषज्ञों को पीछे छोड़ देगी। मस्क ने इस वर्ष बार-बार अपने एआई विकास की भविष्यवाणियों को तेज किया है।
वेरसेल के मुख्य प्रौद्योगिकी अधिकारी माल्टे उब्ल ने एक समान परिणाम की रिपोर्ट दी। एक ओपन-वेट मॉडल जिसे उन्होंने परीक्षण किया, ने कंपनी के सैंडबॉक्स की जांच करते समय अपना खुद का फज़्ज़र लिखा। फज़्ज़र सॉफ़्टवेयर बग्स का शिकार करते हैं, एक प्रोग्राम को गलत इनपुट से भरकर।
राउच ग्राहकों के लिए एक स्पष्ट निष्कर्ष निकालते हैं।
इस नए विश्व के लिए हमारी सलाह: मान लें कि जो कुछ भी हैक करने योग्य है, वह हैक किया जाएगा। और यह स्वायत्त रूप से हैक किया जाएगा। आपको भी स्वायत्त रूप से अपनी रक्षा करनी होगी, क्योंकि आपका हमले का क्षेत्र संभवतः बड़ा है और आपका कोड आपकी अपेक्षा से अधिक कमजोर है।
गिलेरमो राउच, एक्स
कॉइनबेस के सीईओ ब्रायन आर्मस्ट्रांग को उम्मीद है कि दो वर्षों के भीतर एक बागी एआई घटना होगी। अलग से, ओपनएआई पहले से ही अनुमोदित रक्षकों को एक साइबर-केंद्रित रक्षा मॉडल भेजता है।
हालांकि, देयता तकनीक से पीछे है, और एआई एजेंटों के लिए जवाबदेही अभी भी अनसुलझी है। मस्क की समय सीमा सुरक्षा टीमों को लगभग 16 महीने देती है। कठिन सवाल यह है कि क्या रक्षा एआई हैकिंग के रूप में तेजी से बढ़ती है।
स्रोत: BeInCrypto