किर्गिज़ गणराज्य के राष्ट्रीय बैंक और CertiK ने डिजिटल सोम की सुरक्षा तथा व्यापक डिजिटल परिसंपत्ति निगरानी के लिए सुरक्षा सहयोग से जुड़ा एक समझौता ज्ञापन हस्ताक्षरित किया है। इस रूपरेखा में साइबर सुरक्षा, औपचारिक सत्यापन, मनी लॉन्ड्रिंग-रोधी और आतंकवाद के वित्तपोषण का मुकाबला (AML/CFT), परिचालन सुदृढ़ता, पर्यवेक्षण और ज्ञान का आदान-प्रदान शामिल हैं।
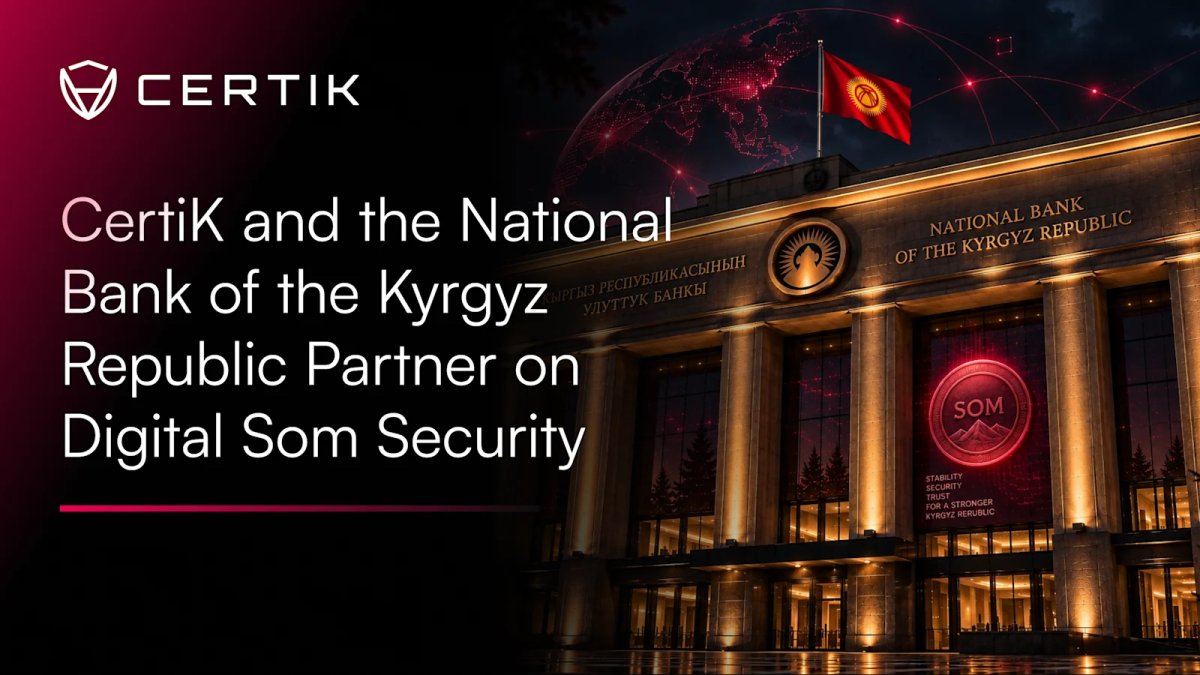
9 सितंबर, 2026 को किर्गिज़ गणराज्य के राष्ट्रीय बैंक (NBKR) और CertiK ने बिश्केक में एक समझौता ज्ञापन (MoU) पर हस्ताक्षर किए। इसके तहत डिजिटल सोम की सुरक्षा और डिजिटल परिसंपत्तियों के पर्यवेक्षण में सहयोग के लिए एक रूपरेखा स्थापित की गई।
समझौते पर NBKR के बोर्ड सदस्य संझार अब्दिगाज़ियेव और CertiK के प्रतिनिधियों ने हस्ताक्षर किए।
MoU के तहत, दोनों पक्ष साइबर सुरक्षा, ब्लॉकचेन सुरक्षा, डिजिटल परिसंपत्तियों, नियामक पर्यवेक्षण और जोखिम प्रबंधन में विशेषज्ञता का आदान-प्रदान करने की योजना बना रहे हैं।
डिजिटल सोम की सुरक्षा को समर्थन
सहयोग का एक क्षेत्र डिजिटल सोम पर केंद्रित है, जो NBKR की केंद्रीय बैंक डिजिटल मुद्रा पहल है।
पक्ष प्लेटफ़ॉर्म के विकास और परीक्षण के दौरान सुरक्षा आकलन, औपचारिक सत्यापन, साइबर सुरक्षा नियंत्रणों और परिचालन सुदृढ़ता के उपायों पर विचार करने की योजना बना रहे हैं।
औपचारिक सत्यापन में गणितीय विधियों का उपयोग करके यह आकलन किया जाता है कि किसी निर्दिष्ट मॉडल के अंतर्गत सॉफ़्टवेयर पूर्वनिर्धारित गुणों को पूरा करता है या नहीं। यह तरीका औपचारिक रूप से परिभाषित आवश्यकताओं के आधार पर प्रणाली के व्यवहार की जाँच करके पारंपरिक सुरक्षा समीक्षाओं को पूरक बना सकता है।
परिचालनगत लचीलापन भी समझौता ज्ञापन में शामिल एक अन्य क्षेत्र है। इसमें तकनीकी व्यवधानों या साइबर सुरक्षा घटनाओं के बाद डिजिटल वित्तीय अवसंरचना की पूर्वानुमेय ढंग से काम जारी रखने और पुनर्बहाल होने की क्षमता शामिल है।
CertiK के सह-संस्थापक और CEO रोंगहुई गु ने कहा, “डिजिटल परिसंपत्ति अवसंरचना के लिए आवश्यक है कि सुरक्षा और जोखिम प्रबंधन पर डिज़ाइन के शुरुआती चरणों से लेकर निरंतर संचालन तक विचार किया जाए। हम NBKR के साथ अपने दीर्घकालिक सहयोग में CertiK की विशेषज्ञता और अनुभव साझा करने, तथा देश के डिजिटल परिसंपत्ति पारिस्थितिकी तंत्र के सुरक्षित विकास में सहयोग देने के लिए तत्पर हैं।”
डिजिटल परिसंपत्तियों की निगरानी और AML/CFT
सहयोग का ढाँचा डिजिटल सोम से आगे के क्षेत्रों को भी शामिल करता है।
समझौता ज्ञापन के अनुसार, CertiK और NBKR का इरादा डिजिटल परिसंपत्तियों तथा डिजिटल परिसंपत्ति सेवा प्रदाताओं की निगरानी से संबंधित विशेषज्ञता का आदान-प्रदान करने का है।
इसमें AML/CFT की कार्यप्रणालियाँ, लेन-देन की निगरानी, डिजिटल परिसंपत्तियों की कस्टडी, तकनीकी सुरक्षा मानक और लाइसेंसिंग संबंधी आवश्यकताएँ शामिल हैं।
NBKR के बोर्ड के सदस्य संझार अब्दिगाज़िएव ने कहा, “आज हम जिस समझौता ज्ञापन पर हस्ताक्षर कर रहे हैं, वह आगे संवाद और सहयोग के लिए एक ढाँचा स्थापित करता है। हम ब्लॉकचेन और डिजिटल परिसंपत्ति सुरक्षा, साइबर सुरक्षा, AML/CFT तथा डिजिटल परिसंपत्ति लेन-देन के विश्लेषण और निगरानी से जुड़े अनुभव और विशेषज्ञता के आदान-प्रदान को विशेष रूप से महत्त्वपूर्ण मानते हैं।”
पक्ष डिजिटल परिसंपत्तियों से जुड़े जोखिमों और अनुपालन रुझानों के विश्लेषण में सहयोग करने की भी योजना बना रहे हैं।
सुरक्षा निगरानी और नियामकीय पर्यवेक्षण
सहयोग ढाँचे के हिस्से के रूप में, NBKR और CertiK निरंतर जोखिम निगरानी और नियामकीय पर्यवेक्षण के लिए CertiK के पर्यवेक्षण और अनुपालन समाधानों के संभावित उपयोग की पड़ताल करेंगे।
CertiK Compliance में एएमएल जाँच, निधि का पता लगाना, खतरे से जुड़ी जानकारी, अनुपालन रिपोर्टिंग और परिसंपत्तियों तथा प्रतिपक्षों से संबंधित आकलन जैसे कार्य शामिल हैं।
CertiK Supervision को नियामकीय उपयोग के लिए तैयार किया गया है और यह वर्चुअल परिसंपत्ति सेवा प्रदाताओं, टोकन, वॉलेट और लेन-देन की निगरानी में सहायता करता है।
इन उपकरणों का कोई भी उपयोग MoU के तहत अभी खोजपरक चरण में है; अनुबंधित कार्यान्वयन की घोषणा नहीं की गई है।
सहयोग ढाँचे में दोनों संगठनों के बीच प्रशिक्षण और ज्ञान का आदान-प्रदान भी शामिल है।
CBDC विकास के दौरान सुरक्षा
यह समझौता ऐसे समय में हुआ है जब केंद्रीय बैंक और वित्तीय संस्थान डिजिटल मुद्रा के बुनियादी ढाँचे और उससे जुड़ी परिचालन आवश्यकताओं की पड़ताल जारी रखे हुए हैं।
CBDC के लिए सुरक्षा संबंधी पहलुओं में सॉफ़्टवेयर की अखंडता, कुंजी प्रबंधन, भुगतान निपटान, लेन-देन की निगरानी, गोपनीयता, प्रणाली की उपलब्धता और परिचालन लचीलापन शामिल हो सकते हैं।
NBKR और CertiK के बीच समझौता ज्ञापन डिजिटल सोम के विकास के दौरान इनमें से कई क्षेत्रों से निपटने के लिए एक रूपरेखा स्थापित करता है।
CertiK की Hack3D रिपोर्टों के अनुसार, 2025 में Web3 से जुड़े नुकसानों का आंकड़ा 3.35 अरब डॉलर तक पहुंच गया। कंपनी ने 2026 की पहली छमाही में 344 घटनाओं के दौरान 1.31 अरब डॉलर के अतिरिक्त नुकसान की जानकारी दी।
2026 की पहली छमाही में वॉलेट के साथ छेड़छाड़ के कारण 444 मिलियन डॉलर से अधिक का नुकसान हुआ, जबकि कोड की कमजोरियों के कारण 152 मिलियन डॉलर का नुकसान हुआ।
ये आंकड़े डिजिटल परिसंपत्ति अवसंरचना को प्रभावित करने वाले सुरक्षा जोखिमों की व्यापकता को उजागर करते हैं, जिनमें केवल सॉफ़्टवेयर की कमजोरियों से जुड़े जोखिम ही शामिल नहीं हैं।
डिजिटल परिसंपत्तियों पर व्यापक सहयोग
डिजिटल सोम के अलावा, यह समझौता ज्ञापन व्यापक डिजिटल परिसंपत्ति पारिस्थितिकी तंत्र में तकनीकी और रणनीतिक सहयोग के लिए एक रूपरेखा प्रदान करता है।
समझौते में पहचाने गए क्षेत्रों में शामिल हैं:
- ब्लॉकचेन और डिजिटल परिसंपत्ति सुरक्षा
- साइबर सुरक्षा
- औपचारिक सत्यापन
- परिचालनगत लचीलापन
- धनशोधन-रोधी/आतंकवाद के वित्तपोषण का मुकाबला
- डिजिटल परिसंपत्तियों की अभिरक्षा
- तकनीकी सुरक्षा मानक
- लाइसेंसिंग और पर्यवेक्षण
- जोखिम निगरानी
- प्रशिक्षण और ज्ञान का आदान-प्रदान
यह समझौता NBKR द्वारा CertiK को लाइसेंस या प्राधिकरण प्रदान नहीं करता है।
समझौता ज्ञापन (MoU) में लाइसेंसिंग के संदर्भ उन नियामक ढाँचों से संबंधित हैं जो डिजिटल परिसंपत्ति गतिविधियाँ संचालित करने वाली संस्थाओं पर लागू होते हैं।
दोनों पक्षों ने कहा कि NBKR द्वारा डिजिटल मुद्रा अवसंरचना और डिजिटल परिसंपत्तियों की निगरानी के लिए अपना दृष्टिकोण विकसित किए जाने के दौरान वे संवाद और विशेषज्ञता का आदान-प्रदान जारी रखने का इरादा रखते हैं।
CertiK के बारे में
CertiK एक ब्लॉकचेन और Web3 सुरक्षा कंपनी है, जो सुरक्षा आकलन, औपचारिक सत्यापन, निगरानी, अनुपालन और जोखिम प्रबंधन सेवाएँ प्रदान करती है।
2017 में स्थापित यह कंपनी डिजिटल परिसंपत्ति सुरक्षा और संबंधित जोखिम प्रबंधन के क्षेत्र में ब्लॉकचेन परियोजनाओं, वित्तीय संस्थानों और सार्वजनिक क्षेत्र के संगठनों के साथ काम करती है।
इसकी सेवाओं में स्मार्ट कॉन्ट्रैक्ट और ब्लॉकचेन सुरक्षा आकलन, औपचारिक सत्यापन, एएमएल स्क्रीनिंग, लेन-देन की निगरानी, खतरा संबंधी जानकारी और नियामकीय पर्यवेक्षण के उपकरण शामिल हैं।
CertiK SOC 2 Type II और ISO 27001 मानकों के तहत काम करती है।
स्रोत: BeInCrypto