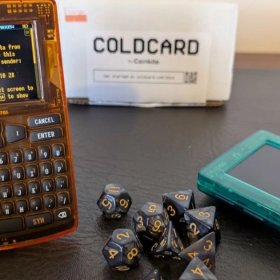
कोइनकाइट, जो कोल्डकार्ड के पीछे की कंपनी है, ने एक फर्मवेयर अपडेट भेजा है जो तब तक एक नया वॉलेट बीज उत्पन्न नहीं करेगा जब तक कि मालिक हाथ से यादृता प्रदान न करे।
इसका मतलब है कि कम से कम 50 पासे के रोल, 128 सिक्कों के फ्लिप, या 65 समयबद्ध कुंजी प्रेस, तीन सप्ताह बाद एक दोष के कारण इसके यादृता संख्या जनरेटर ने ग्राहक निधियों को हमलावरों के लिए खोला।
कोल्डकार्ड की दो डिवाइस लाइनों में अलग-अलग फर्मवेयर ट्रैक चलते हैं, इसलिए रिलीज में दो नंबर होते हैं, Mk4 और Mk5 के लिए 5.6.1, और Q के लिए 1.5.1Q, जो कीबोर्ड और QR स्कैनिंग वाला बड़ा मॉडल है।
बूट चेक दोष को लक्षित करता है
कोइनकाइट ने कहा कि इनपुट डिवाइस यादृता के ऊपर जोड़ा गया है STM32 TRNG और दोनों सुरक्षित तत्वों से।
कोल्डकार्ड को केवल अपने हार्डवेयर जनरेटर से बीज एंट्रॉपी खींचने के लिए बनाया गया था, लेकिन कोइनकाइट ने विफलता को एक निर्माण और लिंक त्रुटि के कारण पाया जिसने सॉफ़्टवेयर पथ को निष्क्रिय करने के लिए निर्धारित सेटिंग को प्रभावहीन छोड़ दिया, यादृता संख्या कॉल को माइक्रोपायथन के यास्मरंग PRNG पर भेज दिया, जिसने मार्च 2021 में बीज पथ में प्रवेश किया।
प्रभावित बीजों में लगभग 72 बिट एंट्रॉपी होती है जबकि अपेक्षित 128 बिट होती है, जब 30 जुलाई को 500 पते से 594.5 BTC साफ किया गया।
फर्मवेयर 5.6.1 अब बूट पर सत्यापित करता है कि यादृता संख्या कॉल इच्छित हार्डवेयर पथ तक पहुँचता है, यदि यह विफल होता है तो डिवाइस को रोक देता है। कोइनकाइट ने यास्मरंग को SHA-256 Hash_DRBG से बदल दिया, जिसे NIST SP 800-90A में निर्दिष्ट किया गया है, और इसे स्टार्टअप पर दोनों सुरक्षित तत्वों से पूर्ण 256-बिट डाइजेस्ट के साथ बीजित करता है, जिसे पहले के फर्मवेयर ने 32 बिट्स तक सीमित कर दिया था।
की माशिंग पीटर टॉड के पुश-बटन RNG डिज़ाइन का पालन करती है, CPU-चक्र समाधान पर कीपैड प्रेस समय को हैश करती है। पहला प्रेस एक संदर्भ सेट करता है, और उसके बाद के 64 गैप में से प्रत्येक को दो बिट्स की एंट्रॉपी दी जाती है।
पुराने बीजों को अभी भी माइग्रेट करने की आवश्यकता है
“इस अपडेट को स्थापित करने से मौजूदा कमजोर बीज सुरक्षित नहीं होता,” कोइंकाइट ने लिखा, किसी भी व्यक्ति को निर्देशित करते हुए जिसका बीज 2021 और जुलाई 2026 के बीच प्रभावित फर्मवेयर पर उत्पन्न हो सकता है, एक प्रतिस्थापन बनाने और अपने बिटकॉइन (BTC) को स्थानांतरित करने के लिए। Mk2 और Mk3 इस रिलीज़ के बाहर हैं, और उनका न्यूनतम निश्चित संस्करण 4.2.0 पर बना रहता है।
एक समझौता किया गया USB होस्ट स्वीकृत होने के बाद एक स्टेज किए गए लेनदेन को फिर से लिख सकता है, इसलिए हस्ताक्षर विभिन्न आउटपुट को कवर करता है। डिवाइस अब हस्ताक्षर करने से पहले उन बाइट्स को फिर से जांचता है और “लेनदेन संशोधित” चेतावनी के साथ रुक जाता है।
कोइंकाइट का नया सुरक्षा स्थिति पृष्ठ चार स्वतंत्र समीक्षाओं की सूची देता है, जिनमें एक वास्तविक-डिवाइस परीक्षण शामिल है जिसने 32-बाइट बीज अनुरोध के लिए आठ हार्डवेयर RNG रीड्स का अवलोकन किया और हस्ताक्षरित फर्मवेयर के प्रत्येक बाइट से मेल खाने का पुनर्निर्माण किया।
कंपनी ने नोट किया कि जांचें “हर फर्मवेयर बाइनरी का पूरा ऑडिट नहीं हैं।” जैसा कि क्रिप्टोपोटैटो ने रिपोर्ट किया, पुष्टि की गई हानियाँ $100 मिलियन से अधिक हो गईं, गैलेक्सी रिसर्च ने लगभग 7,300 पते से 1,596 BTC की गिनती की, और 3 अगस्त को लगभग 449 BTC पर एक संदिग्ध चौथी लहर sweeping हो रही है।
स्रोत: CryptoPotato